Скидка 5% на первый заказ — RDS5




Клиент серверная архитектура мобильного приложения
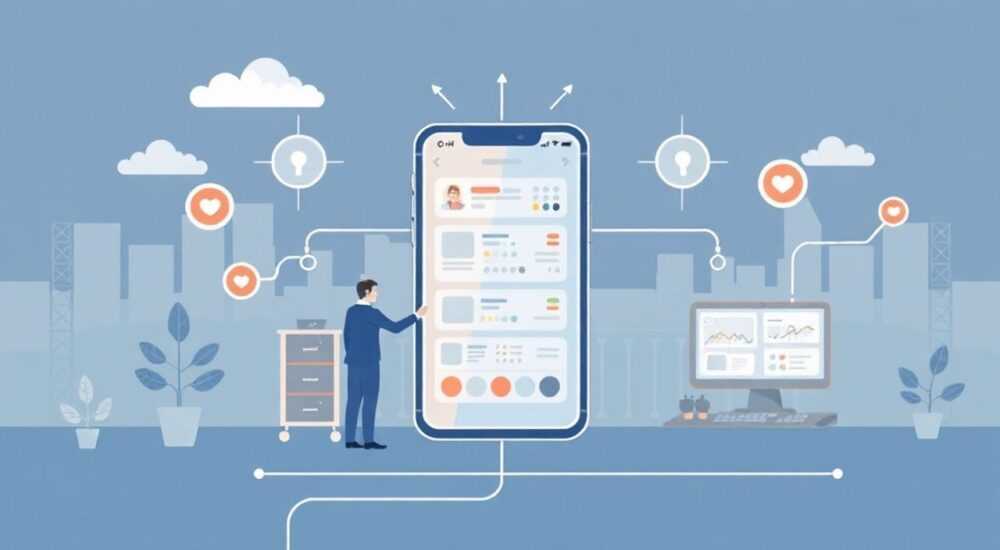
Клиент-серверная архитектура мобильного приложения — это фундамент, на котором строятся современные цифровые продукты. Она определяет, как данные передаются между устройством пользователя и удалённым сервером, обеспечивая масштабируемость, безопасность и стабильную работу. Понимание её принципов критически важно для разработчиков, продуктовых менеджеров и всех, кто участвует в создании мобильных решений.
Клиент-серверная архитектура разделяет логику приложения на две части: клиент (устройство) и сервер (удалённый центр обработки). Используйте REST или GraphQL для API, выбирайте подходящий тип сервера и всегда заботьтесь о безопасности и производительности.
Содержание статьи:
Что такое клиент-серверная архитектура
Клиент-серверная архитектура — это модель взаимодействия, в которой клиент (мобильное приложение) запрашивает данные или услуги у сервера, а сервер обрабатывает запрос и возвращает результат. Эта схема стала стандартом де-факто для большинства интернет-приложений, от социальных сетей до банковских сервисов.
Представьте, что вы заказываете еду в ресторане. Вы — клиент, официант — канал связи, а повар — сервер. Вы говорите, что хотите поесть, официант передаёт заказ на кухню, повар готовит, и блюдо доставляется вам. Всё просто, но за этим простым процессом скрывается сложная координация.
В мобильной разработке клиент обычно представляет собой приложение на iOS или Android. Он отвечает за интерфейс, визуализацию данных и взаимодействие с пользователем. Сервер же хранит базу данных, выполняет бизнес-логику, проверяет права доступа и управляет сессиями.
Такое разделение позволяет обновлять серверную часть независимо от клиента, масштабировать нагрузку и централизованно управлять данными. Например, если нужно изменить алгоритм рекомендаций в приложении, достаточно обновить сервер — миллионы пользовательских устройств продолжат работать без изменений.
Полезно знать: Клиент не обязан быть только мобильным приложением. Это может быть веб-интерфейс, IoT-устройство или даже другой сервер.
Основные компоненты системы
Любая клиент-серверная система состоит из трёх ключевых элементов: клиент, сервер и канал связи. Каждый из них играет свою роль, и слабое звено может свести на нет усилия всей команды.
Клиент — это то, что видит пользователь. Он отвечает за:
- Отображение интерфейса;
- Обработку действий пользователя (нажатия, свайпы);
- Формирование запросов к серверу;
- Кэширование данных для быстрой работы;
- Управление состоянием приложения (например, авторизация).
Сервер — «мозг» системы. Его задачи шире:
- Хранение и обработка данных в базах (PostgreSQL, MySQL, MongoDB);
- Выполнение бизнес-логики (расчёты, проверки, транзакции);
- Аутентификация и авторизация пользователей;
- Обеспечение безопасности (шифрование, защита от DDoS);
- Интеграция с внешними сервисами (платежи, аналитика, email).
Канал связи — это HTTP/HTTPS, WebSocket или gRPC. От его выбора зависит скорость, надёжность и энергопотребление. Например, HTTPS обязателен для защиты персональных данных, а WebSocket подходит для чатов и онлайн-игр, где нужна двусторонняя связь.
«Выбор протокола — не просто техническая деталь. Он влияет на UX, стоимость инфраструктуры и срок вывода продукта на рынок.» — Алексей Смирнов, CTO fintech-стартапа
Типы серверов и их особенности
Не все серверы одинаковы. В зависимости от задачи используются разные архитектурные подходы: монолит, микросервисы, serverless. У каждого — свои плюсы и минусы.
Монолит — единое приложение, где все функции (пользователи, заказы, оплата) находятся в одном коде. Подходит для MVP и небольших проектов.
- Простота развертывания — один сервер, одна команда.
- Высокая производительность при малой нагрузке.
- Но при росте сложности становится «техническим долгом».
Микросервисы — разбиение на независимые сервисы. Один отвечает за авторизацию, другой — за уведомления, третий — за каталог.
- Гибкость: можно масштабировать каждый сервис отдельно.
- Разные команды могут работать параллельно.
- Но возрастает сложность управления, мониторинга и тестирования.
Serverless (FaaS) — выполнение кода по событию без управления сервером. Например, AWS Lambda или Yandex Cloud Functions.
- Оплата только за время выполнения.
- Автоматическое масштабирование.
- Подходит для редких операций: отправка писем, обработка изображений.
Тип архитектуры |
Масштабируемость |
Скорость разработки |
Сложность |
|---|---|---|---|
Монолит |
Низкая |
Высокая |
Низкая |
Микросервисы |
Высокая |
Средняя |
Высокая |
Serverless |
Очень высокая |
Высокая |
Средняя |
Полезно знать: Переход с монолита на микросервисы — не цель, а следствие роста. Не усложняйте систему раньше времени.
Как работает обмен данными
Когда пользователь открывает профиль в приложении, происходит цепочка событий. Клиент формирует HTTP-запрос (GET /api/user/profile), добавляет токен авторизации и отправляет на сервер. Сервер проверяет токен, получает данные из БД, формирует JSON-ответ и возвращает его.
Формат данных чаще всего — JSON. Он легковесный, легко читается и поддерживается всеми языками программирования. Например:
{
 "id": 123,
 "name": "Иван",
 "email": "ivan@example.com"
}
Время ответа сервера критично. По данным Google, задержка более 300 мс снижает конверсию на 20%. Поэтому используют кэширование (Redis), CDN и оптимизацию запросов к базе.
Если соединение прерывается, клиент должен корректно обработать ошибку. Лучше показать «Нет интернета» и предложить повторить, чем зависнуть. Также важно реализовать офлайн-режим: сохранять действия локально и синхронизировать позже.
«Пользователь не знает, где находится его данные. Но он чувствует, когда приложение тормозит. Проектируйте сеть так, будто она всегда медленная.» — Марина Петрова, UX-архитектор
Преимущества и недостатки
Клиент-серверная модель доминирует не случайно. Её главные плюсы — централизация, безопасность и масштабируемость.
Централизация означает, что все данные хранятся в одном месте. Это упрощает резервное копирование, анализ и соблюдение GDPR. Если нужно обновить политику конфиденциальности, меняете один сервер, а не миллионы устройств.
Безопасность достигается за счёт контроля на сервере. Пароли не хранятся на устройстве, проверка прав доступа выполняется централизованно, а шифрование применяется на уровне канала (TLS).
Масштабируемость позволяет расти. При увеличении числа пользователей можно добавить серверы, использовать балансировщики нагрузки и распределённые базы.
Но есть и минусы:
- Зависимость от интернета — без сети многие функции недоступны.
- Задержки — особенно в регионах с плохим покрытием.
- Стоимость серверов — особенно при высокой нагрузке.
- Единая точка отказа — если сервер упал, всё приложение не работает.
Поэтому грамотные команды используют гибридные решения: кэширование, локальное хранение, фоновую синхронизацию.
Современные технологии и API
REST остаётся самым популярным подходом. Он использует HTTP-методы (GET, POST, PUT, DELETE) и понятные URL. Пример: GET /api/v1/users/123.
Но появляются и альтернативы. GraphQL от Facebook позволяет клиенту запрашивать только нужные поля. Вместо получения 50 полей, вы получаете 3 — это экономит трафик и ускоряет работу.
gRPC — высокопроизводительный RPC-фреймворк от Google. Использует протокол HTTP/2 и сериализацию Protocol Buffers. Подходит для внутренних сервисов, где важна скорость.
WebSocket обеспечивает постоянное соединение. Незаменим для чатов, онлайн-трансляций и игр. Сервер может присылать данные без запроса — push-уведомления в реальном времени.
Технология |
Скорость |
Трафик |
Сложность |
|---|---|---|---|
REST |
Средняя |
Средний |
Низкая |
GraphQL |
Высокая |
Низкий |
Средняя |
gRPC |
Очень высокая |
Низкий |
Высокая |
WebSocket |
Высокая |
Высокий |
Средняя |
Выбор зависит от задач. Для MVP — REST. Для сложного интерфейса с множеством полей — GraphQL. Для внутренней коммуникации микросервисов — gRPC.
Полезно знать: Можно комбинировать технологии. Например, REST для основных операций и WebSocket для уведомлений.
Ошибки при проектировании
Даже опытные команды допускают просчёты. Вот самые частые:
1. Отсутствие версионирования API. Изменяете формат ответа — и старые версии приложения ломаются. Решение: /api/v1/users, /api/v2/users.
2. Перегрузка клиента логикой. Все расчёты должны быть на сервере. Клиент — для отображения, не для принятия решений.
3. Игнорирование офлайн-режима. Пользователи часто теряют связь. Реализуйте локальное хранение и фоновую синхронизацию.
4. Слабая защита. Нет HTTPS, открытые эндпоинты, слабая аутентификация. Используйте JWT, OAuth 2.0, двухфакторную аутентификацию.
5. Отсутствие мониторинга. Не знаете, сколько живёт запрос, где узкие места. Подключайте APM-системы (Datadog, New Relic).
«Ошибка №1 — думать, что сервер будет всегда доступен. Проектируйте на отказ, а не на успех.» — Дмитрий Козлов, DevOps-инженер
Экспертное мнение
Клиент-серверная архитектура должна быть гибкой, но предсказуемой. Используйте стандарты там, где это возможно: REST для API, JWT для авторизации, HTTPS для защиты. Это упрощает интеграцию и снижает порог входа для новых разработчиков.
Важно заранее продумать масштабируемость. Даже если сейчас у вас 1000 пользователей, архитектура должна позволять расти до миллиона. Разделяйте ответственность, изолируйте компоненты, используйте очереди задач (RabbitMQ, Kafka).
Тестируйте производительность с первого дня. Замеряйте время ответа, потребление трафика, нагрузку на CPU. Оптимизация «по факту» стоит в 10 раз дороже, чем проектирование с учётом нагрузки.
Помните: пользователь не видит архитектуру, но чувствует её. Быстрое, стабильное приложение — результат продуманной инфраструктуры, а не случайности.
Вопросы и ответы
Нужен ли сервер для каждого мобильного приложения?
Не обязательно. Простые приложения (например, калькулятор или заметки) могут работать автономно. Но если есть регистрация, синхронизация или онлайн-функции — сервер необходим.
Можно ли сделать приложение без интернета?
Да, но с ограничениями. Данные хранятся локально (SQLite, Realm), а синхронизация происходит при появлении связи. Так работают приложения вроде Evernote или Notion.
Как выбрать между REST и GraphQL?
REST проще и лучше документирован. GraphQL — когда клиенту нужно гибко запрашивать данные. Если у вас сложный UI с множеством вариантов отображения — выбирайте GraphQL.
Что делать, если сервер упал?
Показывайте понятное сообщение, предлагайте повторить позже. Сохраняйте действия пользователя локально. Используйте fallback-серверы и резервные каналы.
Сколько стоит содержать сервер?
От $10 в месяц (VPS) до десятков тысяч (облачные кластеры). Зависит от нагрузки. Serverless может быть дешевле при низком трафике, но дороже при постоянной нагрузке.
Заключение
Клиент-серверная архитектура — это не просто техническая схема, а основа успешного мобильного продукта. Она определяет, насколько быстро вы сможете реагировать на изменения, масштабироваться и обеспечивать стабильный пользовательский опыт.
Правильная архитектура снижает риски, ускоряет разработку и повышает доверие пользователей. Начинайте с простого, но проектируйте с учётом будущего роста.
- Разделяйте клиент и сервер по ответственности: интерфейс — на устройстве, логика — на сервере.
- Выбирайте технологию API (REST, GraphQL, gRPC) исходя из задач, а не моды.
- Обеспечивайте работу в офлайн-режиме и корректно обрабатывайте ошибки сети.
- Заботьтесь о безопасности: HTTPS, аутентификация, шифрование.
- Тестируйте производительность с первого дня и масштабируйтесь осознанно.
⚠️ Дисклеймер — нажмите, чтобы развернуть
Материалы, опубликованные в разделе «Блог» на сайте RU DESIGN SHOP (rudesignshop.ru), носят исключительно информационный и ознакомительный характер и не являются руководством к действию, финансовой рекомендацией, медицинской услугой, ветеринарным назначением либо рекламой товаров и услуг, включая азартные игры. Публикации не содержат призывов к участию в азартных играх и не направлены на продвижение соответствующих операторов.
Безопасность применения товаров и веществ: при использовании строительных материалов, бытовой химии, пестицидов и агрохимикатов необходимо строго следовать инструкциям производителя и действующему законодательству Российской Федерации, включая Федеральный закон РФ от 19.07.1997 № 109-ФЗ «О безопасном обращении с пестицидами и агрохимикатами».
Упоминание товарных знаков, брендов и организаций носит исключительно информационный характер и не означает наличие партнёрских отношений или одобрения со стороны правообладателей.
Материалы, содержащие сведения о медицинских, ветеринарных или косметических средствах, представлены в справочных целях и не являются медицинской консультацией или назначением. Перед применением рекомендуется обратиться к врачу, ветеринарному специалисту или иному сертифицированному профессионалу.
Возрастные ограничения: материалы, содержащие сведения о продукции категории 18+, включая алкоголь или азартные игры, предназначены исключительно для совершеннолетней аудитории и публикуются в информационных целях.
Правовая ответственность: решения, принятые на основе опубликованной информации, пользователь принимает самостоятельно и на свой риск; редакция и авторы несут ответственность в пределах, установленных законодательством Российской Федерации.
Редакция не допускает публикаций, содержащих пропаганду экстремизма, терроризма, наркотических средств или суицида; подобные материалы подлежат немедленному удалению.
Упоминание организаций с ограниченным статусом: компания Meta Platforms Inc. (социальные сети Facebook и Instagram) признана экстремистской организацией решением суда РФ, её деятельность запрещена на территории Российской Федерации; любые упоминания приводятся исключительно в информационных целях.
Авторские права и источники: информация собирается из открытых источников; её актуальность указывается на дату публикации и может изменяться.
Изображения и иллюстрации используются на условиях, разрешённых правообладателями. При возникновении претензий редакция готова оперативно рассмотреть обращение и внести необходимые изменения.
Персональные данные и cookies: сайт использует cookies и обрабатывает персональные данные пользователей в соответствии с Федеральным законом № 152-ФЗ «О персональных данных» и Политикой конфиденциальности RU DESIGN SHOP.
Мнения авторов могут не совпадать с позицией государственных органов или коммерческих организаций, упомянутых в материалах.
РЕКОМЕНДУЕМ
Товары от российских производителей