Скидка 5% на первый заказ — RDS5




Понимание клиент серверной архитектуры
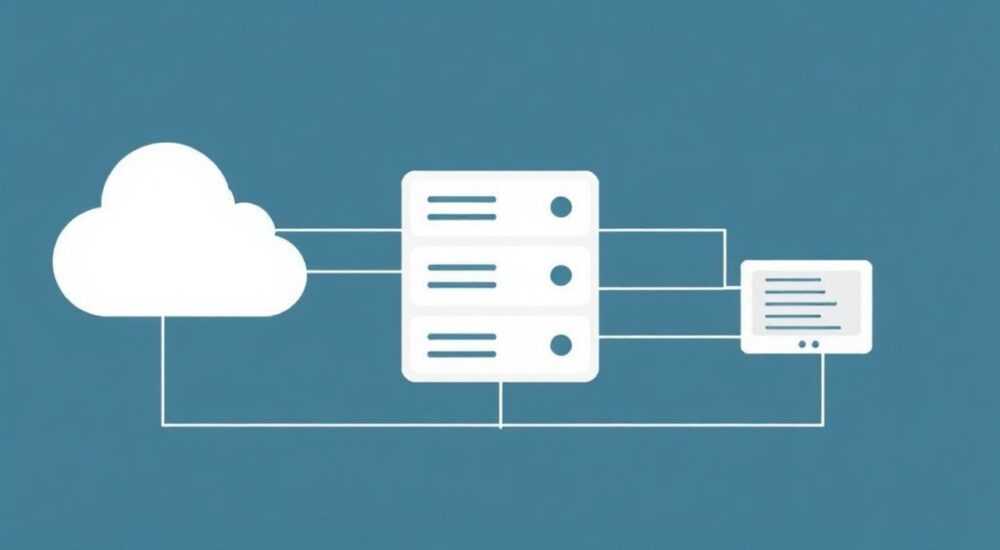
В современном цифровом мире почти каждый взаимодействие с интернетом — будь то отправка письма, просмотр видео или онлайн-покупка — происходит по принципам клиент-серверной архитектуры. Эта модель лежит в основе работы веб-приложений, облачных сервисов и корпоративных систем, обеспечивая структурированный обмен данными между устройствами. Понимание её устройства критически важно как для разработчиков, так и для ИТ-специалистов, администраторов и даже бизнес-аналитиков.
Клиент-серверная архитектура — это модель взаимодействия, при которой один компьютер (клиент) запрашивает данные у другого (сервера), который их предоставляет. Для эффективного использования важно понимать типы серверов, протоколы обмена и принципы масштабирования.
Содержание статьи:
- Что такое клиент-серверная архитектура: основы и определение
- Историческое развитие архитектуры
- Как работает клиент-серверное взаимодействие: пошаговый разбор
- Пошаговый алгоритм запроса
- Пример из жизни: онлайн-банкинг
- Типы серверов и их назначение в современных системах
- Веб-серверы
- Серверы приложений
- Базы данных
- Файловые и почтовые серверы
- Протоколы и стандарты: HTTP, HTTPS, TCP/IP и другие ключевые технологии
- Основные сетевые протоколы
- Шифрование и безопасность
- Преимущества и недостатки клиент-серверной модели
- Преимущества
- Недостатки
- Распространённые ошибки и как их избежать
- Отсутствие резервирования
- Недостаточная защита API
- Игнорирование кэширования
- Экспертное мнение: практика и реальные вызовы
- Вопросы и ответы
- Заключение
Что такое клиент-серверная архитектура: основы и определение
Клиент-серверная архитектура — это распределённая вычислительная модель, в которой задачи разделены между двумя участниками: клиентом и сервером. Клиент инициирует запрос на получение данных или выполнение операции, а сервер отвечает на этот запрос, обрабатывая его и возвращая результат. Такое разделение позволяет централизовать хранение информации, повысить безопасность и упростить управление ресурсами.
Модель не ограничивается только вебом. Она применяется в базах данных (например, MySQL-сервер и подключенный клиент), почтовых системах (SMTP, POP3), облачных платформах и даже в локальных сетях предприятий. Сервер может обслуживать множество клиентов одновременно, что делает архитектуру масштабируемой.
Основная идея заключается в специализации ролей. Клиент отвечает за интерфейс и взаимодействие с пользователем, тогда как сервер занимается обработкой, хранением и защитой данных. Это снижает нагрузку на конечные устройства и повышает производительность системы в целом.
Полезно знать: Даже мобильное приложение — это клиент. Оно обращается к серверу через API, чтобы получить актуальную информацию, например, прогноз погоды или список заказов.
Историческое развитие архитектуры
Клиент-серверная модель начала активно развиваться в 1980-х годах, когда персональные компьютеры стали популярны, но требовалось централизованное хранение данных. До этого доминировала мейнфреймовая архитектура, где все вычисления происходили на одном мощном компьютере, а терминалы лишь отображали информацию.
С появлением локальных сетей возникла необходимость в более гибком подходе. Первой массовой реализацией стала файл-серверная модель, где сервер хранил файлы, а клиенты запрашивали их по сети. Позже появилась двухзвенная (two-tier) архитектура — с отдельным клиентом и сервером базы данных.
С развитием интернета модель эволюционировала в трёхзвенную (three-tier): клиент → приложение-сервер → база данных. Это позволило отделить бизнес-логику от данных и представления, улучшив безопасность и масштабируемость.
Как работает клиент-серверное взаимодействие: пошаговый разбор
Процесс взаимодействия между клиентом и сервером можно разбить на несколько чётких этапов. Понимание этих шагов помогает диагностировать проблемы, проектировать надёжные системы и оптимизировать производительность.
Представьте, что вы открываете сайт в браузере. Вы вводите URL — и начинается цепочка событий, которая завершается загрузкой страницы. Этот процесс — классический пример клиент-серверного взаимодействия.
Пошаговый алгоритм запроса
- Формирование запроса: клиент (браузер) формирует HTTP-запрос на основе введённого URL.
- DNS-резолвинг: система определяет IP-адрес сервера по доменному имени через DNS-сервер.
- Установка соединения: клиент устанавливает TCP-соединение с сервером, обычно на порту 80 (HTTP) или 443 (HTTPS).
- Отправка запроса: клиент передаёт HTTP-запрос (например, GET /index.html).
- Обработка на сервере: сервер анализирует запрос, выполняет необходимые действия (например, извлекает данные из БД).
- Формирование ответа: сервер создаёт HTTP-ответ с кодом состояния (200 OK, 404 Not Found и т.д.) и телом (HTML, JSON и пр.).
- Передача данных: ответ отправляется обратно клиенту по установленному соединению.
- Закрытие соединения: после передачи данные соединение может быть закрыто или сохранено для повторного использования (keep-alive).
«Любой сбой на одном из этапов — от DNS до SSL-шифрования — может привести к ошибке «Страница не найдена». Поэтому диагностикой нужно заниматься поэтапно.» — Алексей Миронов, системный архитектор, 12 лет опыта
Пример из жизни: онлайн-банкинг
Когда вы входите в мобильное приложение банка, ваш телефон (клиент) отправляет зашифрованный запрос на сервер банка. Тот проверяет ваши учётные данные, запрашивает баланс у внутренней системы и возвращает данные в формате JSON. Приложение отображает информацию, но не хранит её локально — это повышает безопасность.
Если бы вся логика и данные хранились на телефоне, злоумышленник мог бы получить доступ к чувствительной информации. А централизация на сервере позволяет применять многоуровневую защиту, контроль доступа и аудит действий.
Типы серверов и их назначение в современных системах
Не все серверы одинаковы. В зависимости от функций они делятся на различные категории, каждая из которых решает свою задачу. Понимание типов серверов помогает правильно проектировать инфраструктуру и выбирать подходящие решения.
Веб-серверы
Это наиболее известный тип. Веб-серверы (например, Apache, Nginx) обрабатывают HTTP/HTTPS-запросы и возвращают веб-страницы. Они могут отдавать статические файлы (HTML, CSS, JS) или передавать динамические запросы на backend-приложения.
Серверы приложений
Они содержат бизнес-логику. Например, при оформлении заказа в интернет-магазине именно сервер приложений проверяет наличие товара, рассчитывает стоимость доставки и создаёт запись в базе. Примеры: Tomcat, Node.js, Django.
Базы данных
Серверы СУБД (MySQL, PostgreSQL, MongoDB) хранят и управляют данными. Клиенты (чаще всего серверы приложений) обращаются к ним через SQL или NoSQL-запросы. Без них невозможна работа большинства современных сервисов.
Файловые и почтовые серверы
Файловые серверы (SMB, NFS) предоставляют общий доступ к файлам в сети. Почтовые (SMTP, IMAP) отвечают за отправку и получение электронной почты. Они работают по специализированным протоколам и часто используются в корпоративных средах.
Тип сервера |
Основная функция |
Примеры ПО |
Где используется |
|---|---|---|---|
Веб-сервер |
Обслуживание HTTP-запросов |
Apache, Nginx |
Сайты, веб-приложения |
Сервер приложений |
Выполнение бизнес-логики |
Tomcat, Express.js |
E-commerce, CRM |
Сервер БД |
Хранение и обработка данных |
PostgreSQL, MongoDB |
Практически все системы |
API-сервер |
Обеспечение взаимодействия между сервисами |
FastAPI, Flask |
Микросервисы, мобильные приложения |
Полезно знать: Современные системы редко используют один сервер. Чаще всего применяется комбинация: веб-сервер принимает запрос, передаёт его серверу приложений, тот обращается к базе данных и возвращает результат.
Протоколы и стандарты: HTTP, HTTPS, TCP/IP и другие ключевые технологии
Без протоколов клиент и сервер не смогли бы «понять» друг друга. Протоколы — это набор правил, определяющих, как должна происходить передача данных. Они работают на разных уровнях сетевой модели OSI или TCP/IP.
Основные сетевые протоколы
- TCP/IP — фундамент интернета. TCP гарантирует надёжную доставку пакетов, а IP отвечает за маршрутизацию.
- HTTP/HTTPS — протоколы передачи гипертекста. HTTPS — это HTTP поверх SSL/TLS, обеспечивающий шифрование.
- FTP/SFTP — для передачи файлов. SFTP безопаснее благодаря шифрованию.
- WebSocket — позволяет организовать двустороннюю связь в реальном времени (чаты, онлайн-игры).
Шифрование и безопасность
HTTPS стал стандартом де-факто. По данным Google, более 95% страниц, загружаемых в Chrome, используют HTTPS. Это не просто рекомендация — это требование для защиты данных, особенно при работе с платежами и личной информацией.
SSL/TLS-сертификаты подтверждают подлинность сервера и шифруют трафик. Без них данные могут быть перехвачены на промежуточных узлах (атака man-in-the-middle).
«Всегда используйте HTTPS, даже если сайт не обрабатывает конфиденциальные данные. Это повышает доверие пользователей и влияет на SEO.» — Екатерина Лебедева, DevOps-инженер, CloudTech Solutions
Преимущества и недостатки клиент-серверной модели
Как и любая архитектура, клиент-серверная модель имеет свои сильные и слабые стороны. Оценка этих факторов помогает принять осознанное решение при выборе подхода.
Преимущества
- Централизованное управление: все данные и логика сосредоточены на сервере, что упрощает обновления и контроль безопасности.
- Масштабируемость: можно добавлять новые серверы или использовать балансировщики нагрузки для увеличения пропускной способности.
- Безопасность: сервер может быть защищён брандмауэрами, системами обнаружения вторжений и строгими политиками доступа.
- Экономия ресурсов: клиенты не обязаны иметь высокую производительность, так как основные вычисления происходят на сервере.
Недостатки
- Зависимость от сервера: если сервер выходит из строя, все клиенты теряют доступ к услуге (single point of failure).
- Сетевая задержка: производительность зависит от скорости соединения и расстояния до сервера.
- Сложность администрирования: требуется постоянный мониторинг, обновления и резервное копирование серверов.
- Высокая нагрузка на сервер: при большом количестве клиентов сервер может перегружаться, что требует оптимизации и масштабирования.
Распространённые ошибки и как их избежать
Даже опытные специалисты допускают ошибки при проектировании и эксплуатации клиент-серверных систем. Ниже — наиболее частые проблемы и способы их предотвращения.
Отсутствие резервирования
Одна из самых критичных ошибок — отсутствие резервного сервера. Если основной сервер падает, сервис становится недоступен. Решение — использовать кластеры, репликацию баз данных и географически распределённые дата-центры.
Недостаточная защита API
Многие API открываются без аутентификации или с простыми ключами. Это делает их уязвимыми для атак. Всегда используйте OAuth 2.0, JWT и ограничение числа запросов (rate limiting).
Игнорирование кэширования
Повторные запросы к серверу замедляют работу. Кэширование на стороне клиента (браузер, мобильное приложение) и сервера (Redis, CDN) значительно ускоряет отклик.
Полезно знать: Кэширование статических ресурсов (CSS, JS, изображений) через CDN может сократить время загрузки страницы на 60% и более.
Экспертное мнение: практика и реальные вызовы
«В 2023 году мы столкнулись с отказом сервера из-за DDoS-атаки. Хотя у нас был бэкап, восстановление заняло три часа. С тех пор мы внедрили облачное распределение и автоматическое масштабирование. Теперь система сама добавляет серверы при нагрузке.» — Дмитрий Ковалёв, CTO, TechNova
Современные вызовы включают не только технические аспекты, но и требования к отказоустойчивости, соответствию GDPR и другим нормативам. Архитектура должна быть гибкой: микросервисы, контейнеризация (Docker, Kubernetes), serverless-подходы — всё это помогает адаптироваться к изменениям.
Вопросы и ответы
Чем клиент-серверная архитектура отличается от одноранговой (P2P)?
В P2P все узлы равноправны и могут быть как клиентами, так и серверами (например, торрент-сети). В клиент-серверной модели роли строго разделены, что упрощает управление, но создаёт центральную точку отказа.
Можно ли сделать полностью автономного клиента?
Теоретически да, но тогда теряются преимущества централизации: обновления, безопасность, синхронизация данных. Полностью автономные клиенты используются редко — чаще всего в оффлайн-приложениях с последующей синхронизацией.
Как выбрать между монолитом и микросервисами?
Монолит проще в разработке и деплое, подходит для небольших проектов. Микросервисы гибче, масштабируемы и устойчивы к сбоям, но сложнее в управлении. Начинайте с монолита, масштабируйтесь при необходимости.
Заключение
Клиент-серверная архитектура остаётся фундаментом современных информационных систем. Понимание её принципов, компонентов и потенциальных проблем — обязательное условие для любого ИТ-специалиста. От выбора протоколов до проектирования отказоустойчивых решений — каждое решение влияет на производительность, безопасность и пользовательский опыт.
Независимо от того, разрабатываете ли вы веб-приложение, настраиваете корпоративную сеть или выбираете облачного провайдера, знание клиент-серверной модели поможет принимать обоснованные решения и избегать критических ошибок.
- Клиент инициирует запрос, сервер обрабатывает и возвращает ответ.
- Архитектура обеспечивает централизованное управление, безопасность и масштабируемость.
- Использование HTTPS, кэширования и резервирования — обязательные практики.
- Современные системы сочетают веб-серверы, серверы приложений и базы данных.
- Ошибки в проектировании могут привести к простоям, утечкам и плохой производительности.
⚠️ Дисклеймер — нажмите, чтобы развернуть
Материалы, опубликованные в разделе «Блог» на сайте RU DESIGN SHOP (rudesignshop.ru), носят исключительно информационный и ознакомительный характер и не являются руководством к действию, финансовой рекомендацией, медицинской услугой, ветеринарным назначением либо рекламой товаров и услуг, включая азартные игры. Публикации не содержат призывов к участию в азартных играх и не направлены на продвижение соответствующих операторов.
Безопасность применения товаров и веществ: при использовании строительных материалов, бытовой химии, пестицидов и агрохимикатов необходимо строго следовать инструкциям производителя и действующему законодательству Российской Федерации, включая Федеральный закон РФ от 19.07.1997 № 109-ФЗ «О безопасном обращении с пестицидами и агрохимикатами».
Упоминание товарных знаков, брендов и организаций носит исключительно информационный характер и не означает наличие партнёрских отношений или одобрения со стороны правообладателей.
Материалы, содержащие сведения о медицинских, ветеринарных или косметических средствах, представлены в справочных целях и не являются медицинской консультацией или назначением. Перед применением рекомендуется обратиться к врачу, ветеринарному специалисту или иному сертифицированному профессионалу.
Возрастные ограничения: материалы, содержащие сведения о продукции категории 18+, включая алкоголь или азартные игры, предназначены исключительно для совершеннолетней аудитории и публикуются в информационных целях.
Правовая ответственность: решения, принятые на основе опубликованной информации, пользователь принимает самостоятельно и на свой риск; редакция и авторы несут ответственность в пределах, установленных законодательством Российской Федерации.
Редакция не допускает публикаций, содержащих пропаганду экстремизма, терроризма, наркотических средств или суицида; подобные материалы подлежат немедленному удалению.
Упоминание организаций с ограниченным статусом: компания Meta Platforms Inc. (социальные сети Facebook и Instagram) признана экстремистской организацией решением суда РФ, её деятельность запрещена на территории Российской Федерации; любые упоминания приводятся исключительно в информационных целях.
Авторские права и источники: информация собирается из открытых источников; её актуальность указывается на дату публикации и может изменяться.
Изображения и иллюстрации используются на условиях, разрешённых правообладателями. При возникновении претензий редакция готова оперативно рассмотреть обращение и внести необходимые изменения.
Персональные данные и cookies: сайт использует cookies и обрабатывает персональные данные пользователей в соответствии с Федеральным законом № 152-ФЗ «О персональных данных» и Политикой конфиденциальности RU DESIGN SHOP.
Мнения авторов могут не совпадать с позицией государственных органов или коммерческих организаций, упомянутых в материалах.
РЕКОМЕНДУЕМ
Товары от российских производителей
Светильник НЕРТА 1 ABSOLUT SKANDIC
14000 руб.